3. 概要
項目
3.1. Office 365 連携 について
Office 365 連携 は OAuth2.0 を利用し、 intra-mart Accel Platform 上で Microsoft 365 のリソースの利用を可能にする機能です。
例えば、以下の様な機能が利用可能です。
- Microsoft 365 の SharePoint Online の OneDrive API を intra-mart Accel Platform 上から利用可能にする
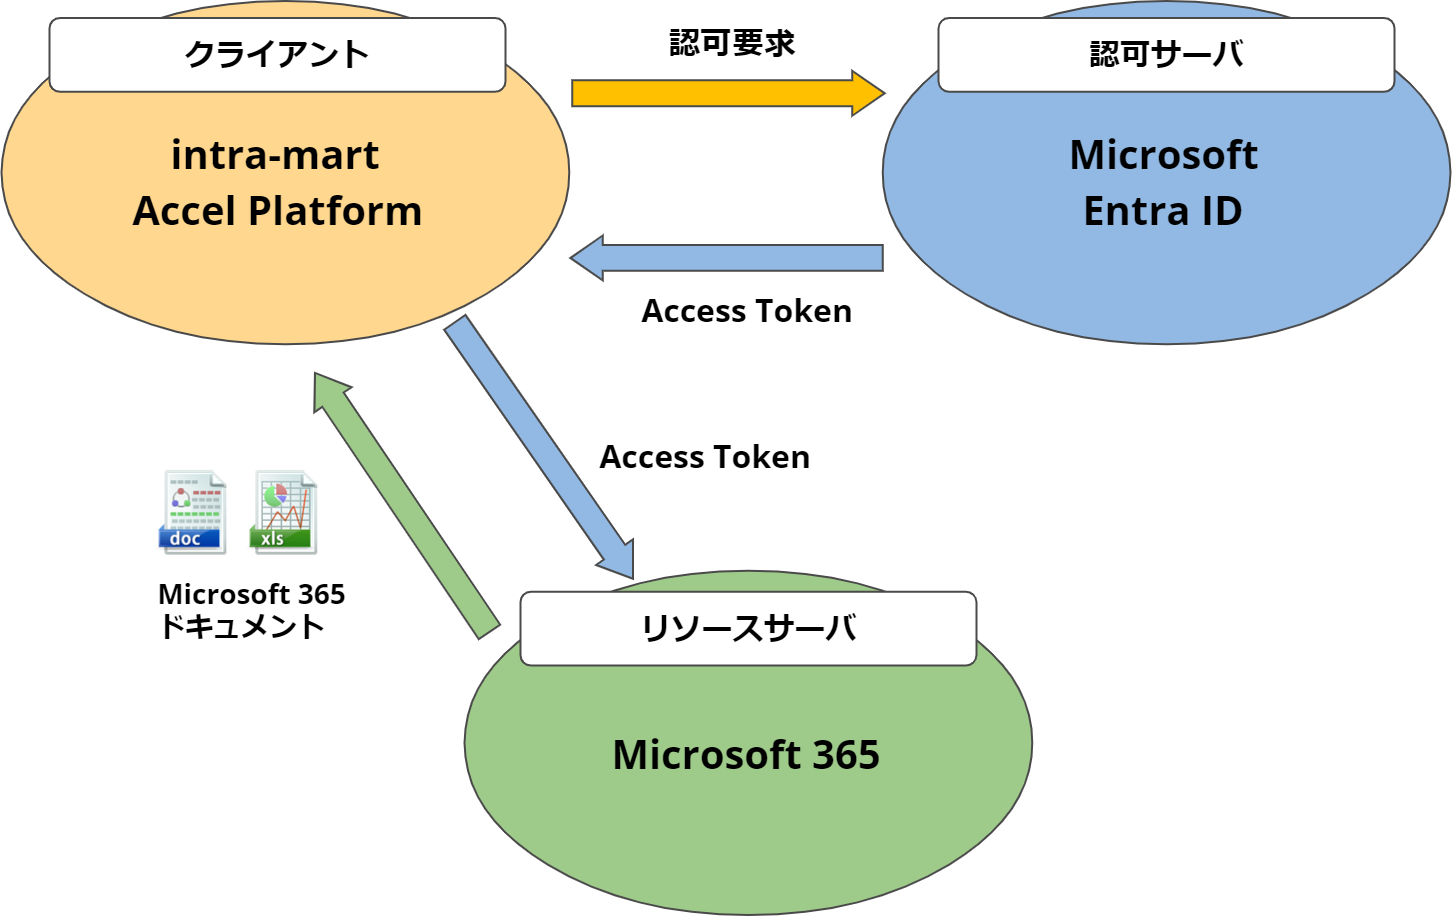
OAuth2.0では、認可サーバ、リソースサーバ、クライアントの3つの役割が定義されています。
Office 365 連携 は例として以下のような構成で構築します。
コラム
OAuth 2.0 の仕様については以下を参照してください。
- The OAuth 2.0 Authorization Framework
- 1.1. Roles : http://tools.ietf.org/html/rfc6749#section-1.1
- 1.2. Protocol Flow : http://tools.ietf.org/html/rfc6749#section-1.2
3.2. 連携方式について
Office 365 連携 では、以下の2つの連携方式を利用できます。
利用する方式に合わせて、各章の手順を行ってください。
項目 ユーザ単位で連携する方式 システム間で連携する方式 OAuth 2.0 のフロー 認可コードフロー クライアントクレデンシャルフロー Microsoft 365 へアクセスする主体 intra-mart Accel Platform にログインしているユーザ intra-mart Accel Platform (アプリケーション) 利用者による許可の操作 必要(各ユーザが「外部連携アプリケーション」で許可します) 不要 Microsoft Entra ID での認証情報 クライアントシークレット 証明書 Microsoft Entra ID での API のアクセス許可 委任されたアクセス許可 アプリケーションの許可(管理者の同意が必要) 本書で説明する設定方法 設定ファイル(oauth-provider-config)を システム管理者 が編集します 「OAuthプロバイダ設定」画面から テナント管理者 が登録します
- ユーザ単位で連携する方式ユーザごとに Microsoft 365 のアカウントと連携し、そのユーザの権限で Microsoft 365 のリソースにアクセスします。
- システム間で連携する方式ユーザの操作を介さず、 intra-mart Accel Platform がアプリケーションとして Microsoft 365 のリソースにアクセスします。バッチ処理など、ユーザに依存しない連携を行う場合に利用します。
本書では、ユーザ単位で連携する方式は設定ファイルで設定する手順、システム間で連携する方式は「OAuthプロバイダ設定」画面で設定する手順を説明します。
3.3. アクター
本書では以下のように定義します。
- intra-mart Accel Platform システム管理者
intra-mart Accel Platform 環境の管理者
- Microsoft Azure 管理者
Microsoft Azure 環境の管理者
- Microsoft 365 管理者
Microsoft 365 環境の管理者
- intra-mart Accel Platform テナント管理者
intra-mart Accel Platform のテナントの管理者